セキュリティ

B

BCP(Business Continuity Plan:事業継続計画)

BCP(Business Continuity Plan:事業継続計画)とは、災害や大きな事故が起きても、事業を止めないため、あるいは止まっても早く立て直すために、あらかじめ決めておく計画のことです。その計画に沿って備える取り組みを「BCP...
B
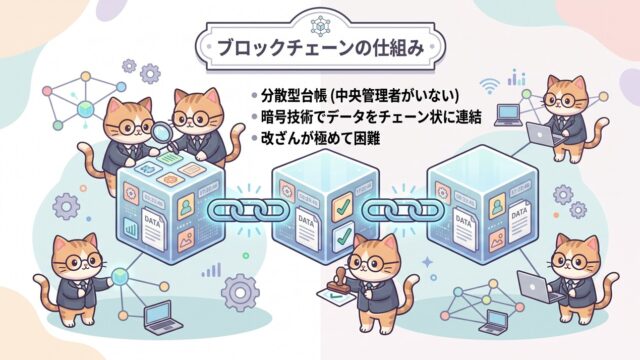
ブロックチェーン(Blockchain)

ブロックチェーン(Blockchain)とは、取引の記録をひとかたまりにまとめ、それを鎖のようにつなげて、多数の参加者で同じ内容を持ち合う仕組みのことです。管理者を置かずに、記録の正しさを保てる点に特徴があります。現実世界に例えると、ブロッ...
I

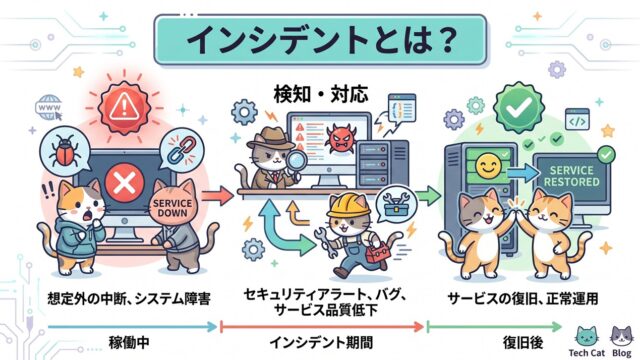
インシデント(Incident)

インシデント(Incident)とは、システムやサービスが本来の状態から外れ、利用者に影響が出ている、あるいは出かねない出来事のことです。障害だけでなく、安全面での不審な兆候や、大事には至らなかったひやりとする場面も含まれます。現実世界に例...
P

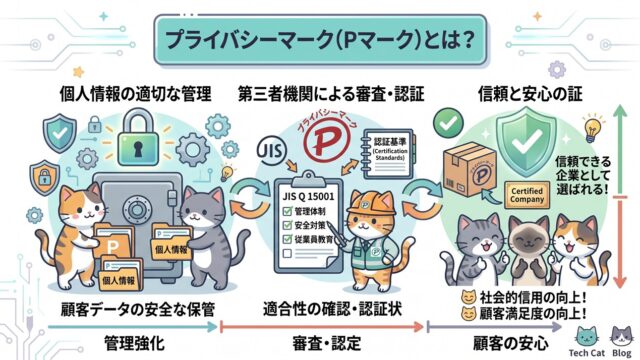
プライバシーマーク(Pマーク)

プライバシーマーク(Pマーク)とは、個人情報を適切に取り扱う体制を整えている事業者に対して与えられる、日本国内の認証制度のことです。認定された企業は、名刺やWebサイトに専用のマークを掲示し、個人情報保護への取り組みを対外的に示すことができ...
N

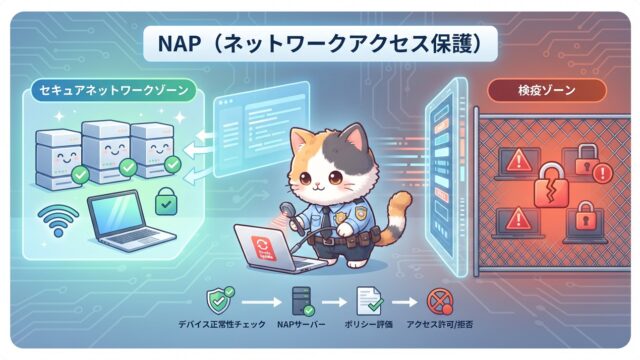
NAP(ネットワークアクセス保護)

NAP(ネットワークアクセス保護)とは、社内ネットワークに接続する端末の健全性を検査し、条件を満たさない端末の接続を制限する仕組みです。動作の流れと現在の位置づけを解説します。
S

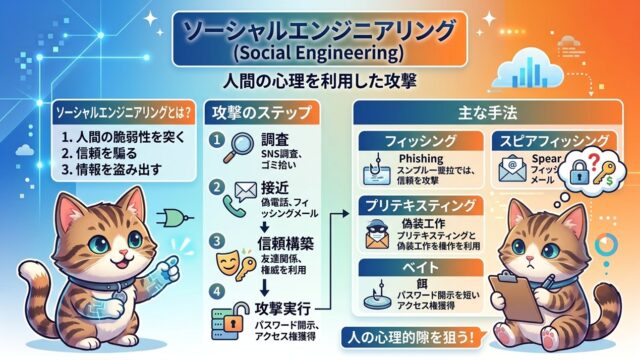
ソーシャルエンジニアリング(Social Engineering)

ソーシャルエンジニアリング(Social Engineering)とは、技術的な手段ではなく、人の心理や行動の隙を突いて情報を盗み出す手口のことです。パスワードを解読するのではなく、本人に話させる。侵入するのではなく、招き入れてもらう。狙わ...
U

不正アクセス(Unauthorized Access)

不正アクセス(Unauthorized Access)とは、許可を得ていない人が、他人のIDやシステムの弱点を使って、コンピューターへ入り込む行為のことです。日本では法律で禁じられており、罰則も定められています。現実世界に例えると、不正アク...
M

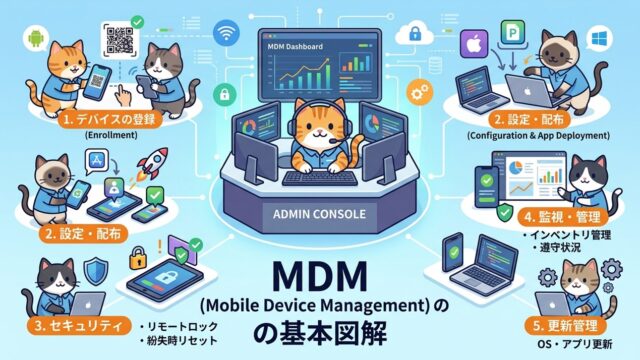
MDM(Mobile Device Management)

MDM(Mobile Device Management/モバイルデバイス管理)とは、企業が従業員に貸与するスマートフォンやタブレットなどのモバイル端末を、遠隔から一元的に管理する仕組みのことです。端末の設定変更や紛失時の対応などを、管理者...
P

ペネトレーションテスト(Penetration Test)

ペネトレーションテスト(Penetration Test)とは、実際の攻撃者と同じ視点や手法を使って、システムに侵入を試み、セキュリティ上の弱点を発見する診断手法のことです。「侵入テスト」とも呼ばれ、脆弱性が実際に悪用可能かどうかを検証する...
D

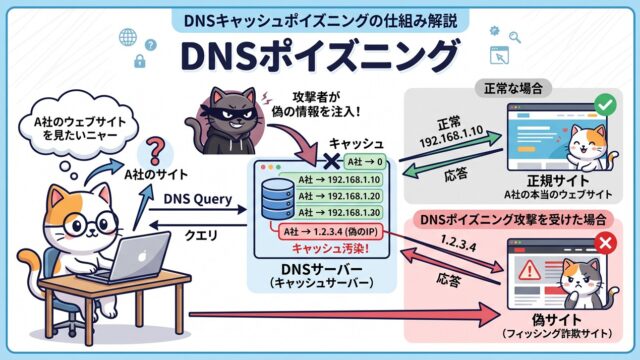
DNSポイズニング(DNS Poisoning)

DNSポイズニング(DNS Poisoning)とは、ドメイン名をIPアドレスへ変換するDNSの仕組みに嘘の情報を覚え込ませ、利用者を偽のサイトへ誘導する攻撃のことです。偽の情報がDNSの一時記憶に残ることから、DNSキャッシュポイズニング...