セキュリティ

S

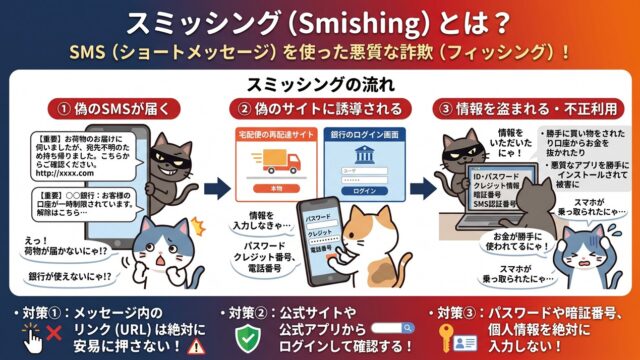
スミッシング(Smishing)

スミッシング(Smishing)とは、SMSを悪用して偽サイトへ誘導し、個人情報や認証コードをだまし取ろうとする詐欺の手口のことです。「SMS」と「フィッシング」を組み合わせた造語で、電話番号さえ分かれば誰にでも送れるSMSの手軽さが、悪用...
P

耐量子暗号(Post-Quantum Cryptography)

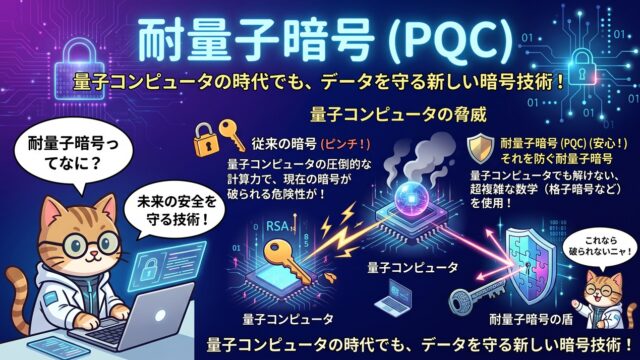
耐量子暗号(Post-Quantum Cryptography)とは、将来の高性能な量子コンピューターを使っても解読されにくいように設計された、新しい暗号の方式のことです。「ポスト量子暗号」や、英語の頭文字をとって「PQC」とも呼ばれ、今の...
Q

Qデイ(Q-Day)

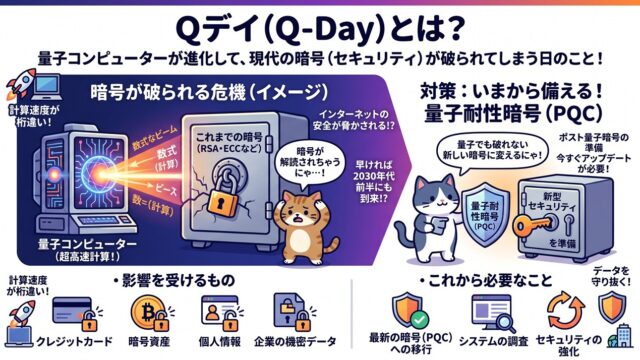
Qデイ(Q-Day)とは、量子コンピューターの性能が十分に発展し、現在広く使われている暗号方式が解読されてしまうようになると予想される、仮想的な日を指す言葉です。「Q」は量子(Quantum)の頭文字で、まだ訪れていない未来の節目として使わ...
S

セキュアブート(Secure Boot)

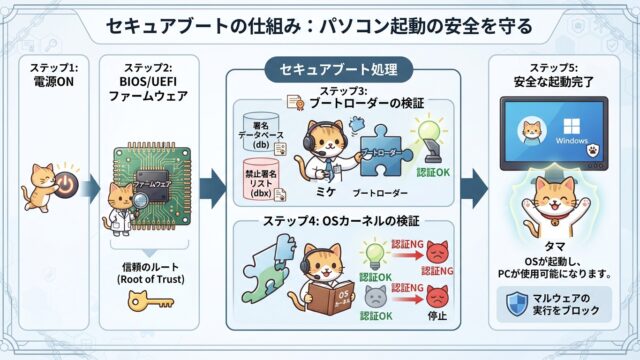
セキュアブート(Secure Boot)とは、パソコンの起動時に読み込まれるプログラムが、正規のものであることを確認し、署名のない不正なプログラムによる起動を防ぐUEFIの機能のことです。OSが立ち上がるよりも前の、最も無防備になりやすい段...
C

サイバー攻撃(Cyber Attack)

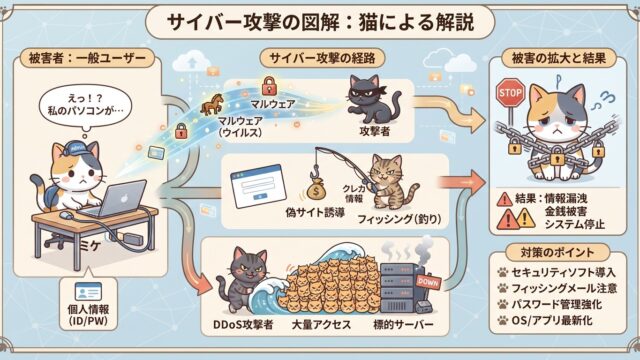
サイバー攻撃(Cyber Attack)とは、コンピューターやネットワーク、サーバーなどの情報システムを標的として、不正アクセスやデータの窃取、システムの破壊・妨害などを行う行為全般を指す言葉です。個人や企業だけでなく、近年は政府機関や社会...
B

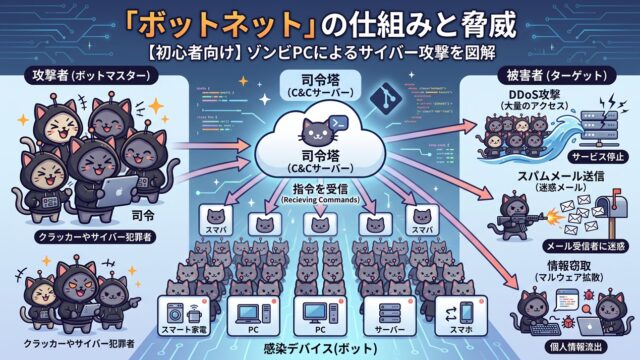
ボットネット(Botnet)

ボットネット(Botnet)とは、ウイルスなどのマルウェアに感染し、攻撃者によって遠隔操作できる状態にされた、多数のコンピューターやIoT機器で構成されるネットワークのことです。「ロボット(Bot)」と「ネットワーク(Network)」を組...
E

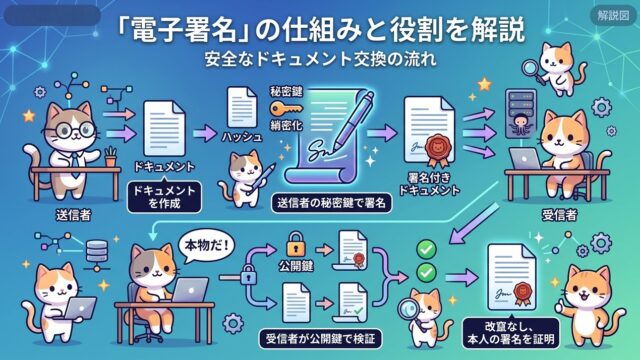
電子署名(Electronic Signature)

電子署名(Electronic Signature)とは、紙の契約書におけるサインや押印にあたる役割を、電子データ上で実現する仕組みのことです。「誰が作成したか」という本人性と、「作成後に内容が改ざんされていないか」という完全性を、技術的に...
R

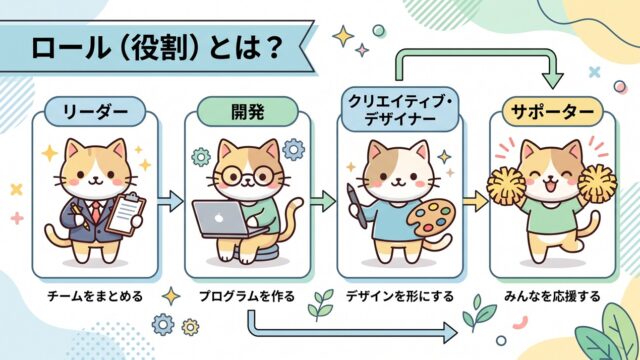
ロール(Role)

ロール(Role)とは、システムやアプリケーションにおいて、ユーザーやプログラムに割り当てられる「役割」のことで、その役割に応じてあらかじめ決められた操作権限(アクセス権)がまとめて付与される仕組みのことです。現実世界に例えると、ロールは会...
A

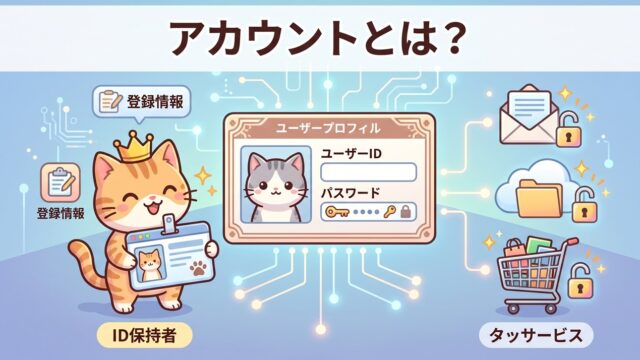
アカウント(Account)

アカウント(Account)とは、システムやサービスを利用するために必要な、利用者を識別するための登録情報や権限のことです。ユーザーID(またはメールアドレス)とパスワードの組み合わせによって、正当な利用者かどうかを確認し、その人専用のデー...
R

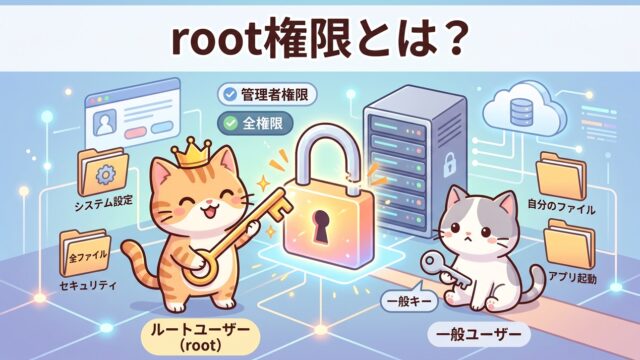
root権限(ルートけんげん)

root権限(ルートけんげん)とは、LinuxやUNIXにおいて、そのコンピューター上のあらゆる操作が許されている最上位の権限のことです。rootという名前の特別な利用者に与えられており、制限を受けずに何でも実行できます。現実世界に例えると...