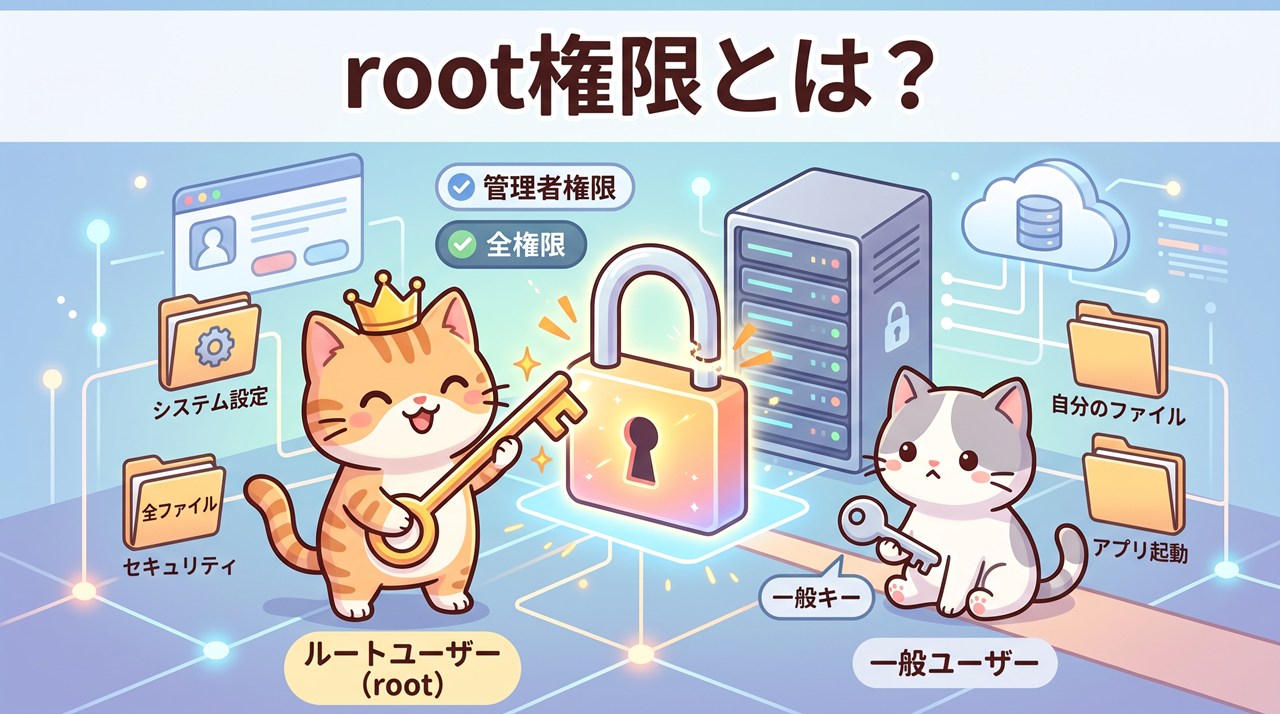
root権限(ルートけんげん)とは、LinuxやUNIXにおいて、そのコンピューター上のあらゆる操作が許されている最上位の権限のことです。rootという名前の特別な利用者に与えられており、制限を受けずに何でも実行できます。
現実世界に例えると、root権限は建物のすべての扉を開けられるマスターキーのようなものです。どこへでも入れる便利さと引き換えに、失くしたり誤って使ったりしたときの被害も、そのぶん大きくなります。
root権限 図解
何ができてしまうのか
root権限があれば、他人のファイルを読み書きし、システムの設定を変更し、動作に不可欠なファイルを削除することもできます。「してはいけない操作」を止めてくれる仕組みが働かないため、打ち間違いがそのまま致命傷になりえます。
普段は使わないのが原則
| 場面 | 望ましいやり方 |
|---|---|
| 日常の作業 | 権限を持たない通常の利用者で行う |
| 設定の変更など | 必要なときだけ一時的に権限を借りる |
| 常時の使用 | 避ける。誤操作の被害が大きくなる |
必要なときだけ借りる仕組み
多くの環境では、普段は通常の利用者として作業し、必要な命令のときだけ一時的にroot権限を借りる方法が取られています。誰がいつその権限を使ったかが記録に残るため、後から追跡できるという利点もあります。
直接ログインさせない
安全上の理由から、rootで直接ログインすることを禁じている環境は多くあります。rootという名前は世界共通で分かっているため、そこを狙った侵入の試みが絶えないためです。
Windowsでいえば管理者権限
WindowsのAdministrator、いわゆる管理者権限が、役割としてはrootに近いものにあたります。操作の前に確認の画面が出るのも、強い権限をむやみに使わせないための工夫です。
スマートフォンの「root化」
Androidの端末で制限を解除し、root権限を得ることを「root化」と呼びます。自由度は上がりますが、保証の対象から外れたり、更新が受けられなくなったり、安全性が大きく損なわれたりします。安易に行うべきものではありません。
渡し方を決めておく
組織で運用する場合は、誰にどこまでの権限を与えるかをあらかじめ決め、必要最小限にとどめることが基本です。全員が最上位の権限を持っている状態は、事故が起きたときに原因の特定すら難しくします。
名前の由来
rootは「根」を意味する言葉です。ファイルの構造が木のように枝分かれしていく形をしており、そのすべての大もとにあたる場所を指すことから名づけられました。最上位の利用者名も、ここに由来しています。
取り返しがつかない操作もある
root権限では、確認もなく削除が実行されます。打ち間違いひとつでシステムが起動しなくなる例は、実際に数多く報告されています。実行する前に一度手を止めて、対象が正しいかを読み返す習慣が身を守ります。
コメント