

ロール(Role)とは、システムやアプリケーションにおいて、ユーザーやプログラムに割り当てられる「役割」のことで、その役割に応じてあらかじめ決められた操作権限(アクセス権)がまとめて付与される仕組みのことです。
現実世界に例えると、ロールは会社における「役職」のようなものです。役職に応じて決裁できる金額の範囲や、閲覧できる社内情報が変わってくるのと同じように、システム上でもロールに応じて操作できる範囲があらかじめ決められています。
ロール図解
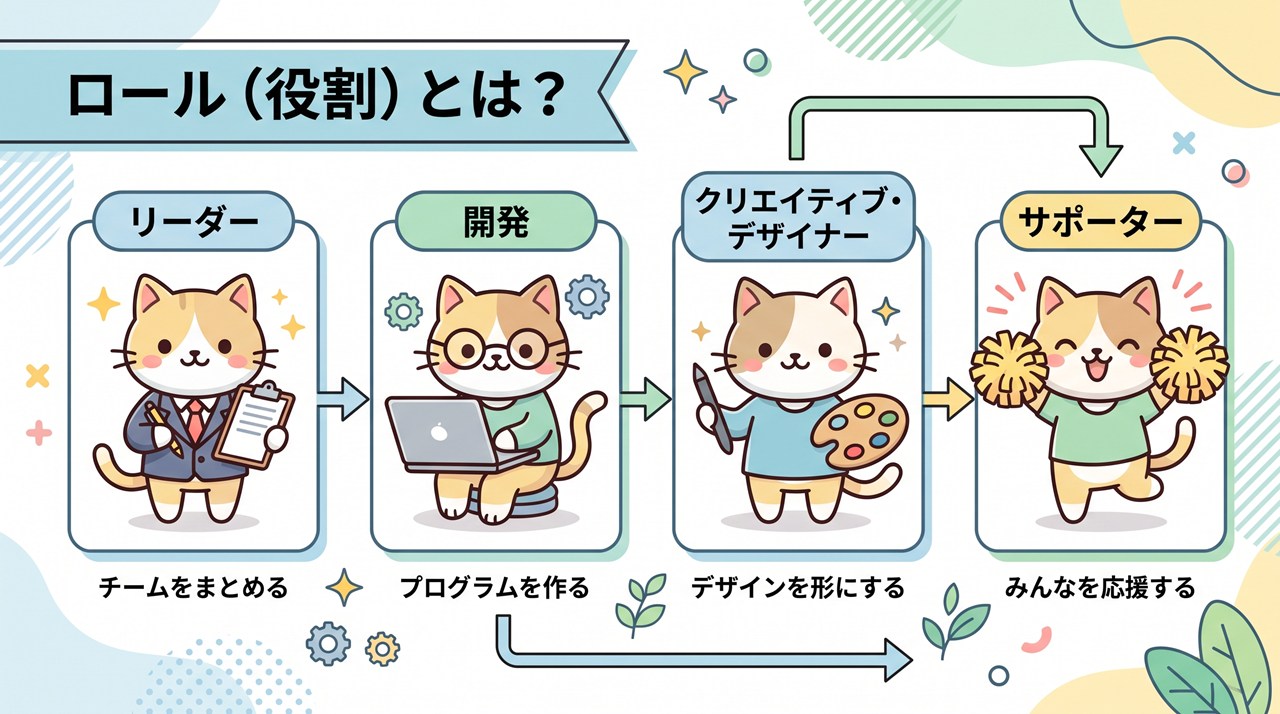
ロールの仕組み
システムの管理者は、まず「閲覧者」「編集者」「管理者」といったロールを定義し、それぞれに許可する操作をあらかじめ設定します。そのうえで、個々の利用者に必要なロールを割り当てることで、利用者ごとに一つずつ細かい権限を設定する手間を省きながら、適切なアクセス制御を実現できます。
RBAC(ロールベースアクセス制御)
このように、ロールを軸にして権限を管理する考え方は「RBAC(Role-Based Access Control)」と呼ばれます。利用者が増えても、ロールの割り当てを変えるだけで権限管理が完結するため、大規模な組織やシステムほど導入の効果が大きくなります。
ロールの例
実際のシステムでは、目的に応じて次のようなロールが用意されることが一般的です。
| ロール | 主な権限 |
|---|---|
| 管理者ロール | すべての設定変更やユーザー管理ができる |
| 編集者ロール | コンテンツの作成・編集ができる |
| 閲覧者ロール | 内容の閲覧のみ許可される |
ロールと個別権限設定の違い
ロールを使わずに権限を管理する方法として、利用者一人ひとりに直接、細かい操作権限を設定するやり方もあります。しかしこの方法では、利用者が増えるほど設定作業が煩雑になり、設定漏れやミスも起こりやすくなります。
ロールを使えば、あらかじめ用意した役割を割り当てるだけで済むため、人数が多い組織や、頻繁に人の入れ替わりがある現場ほど、管理の手間を大きく減らすことができます。異動や退職の際にも、ロールの割り当てを変更・解除するだけで権限の見直しが完了するため、対応漏れによるセキュリティリスクも抑えられます。
多くのクラウドサービスや業務システムでは、あらかじめ複数のロールが用意されており、管理者は組織の実態に合わせて必要なロールを選んで割り当てるだけで済むようになっています。
ロールの運用で意識したいこと
ロールを設計する際は、必要以上に強い権限を割り当てないことが重要です。これは「最小権限の原則」と呼ばれ、万が一アカウントが乗っ取られた場合の被害を最小限に抑える考え方です。定期的にロールの割り当て状況を見直し、不要になった権限を整理することも、セキュリティを保つうえで欠かせない運用のひとつです。
<
コメント