

ボットネット(Botnet)とは、ウイルスなどのマルウェアに感染し、攻撃者によって遠隔操作できる状態にされた、多数のコンピューターやIoT機器で構成されるネットワークのことです。「ロボット(Bot)」と「ネットワーク(Network)」を組み合わせた言葉で、持ち主が気づかないまま悪用のネットワークに組み込まれてしまうケースがほとんどです。
現実世界に例えると、ボットネットは知らないうちに操られる「ゾンビ軍団」のようなものです。一台一台は普通のパソコンや家電と変わりませんが、遠くにいる指揮官の号令ひとつで、一斉に同じ行動を取らされてしまいます。
ボットネット図解
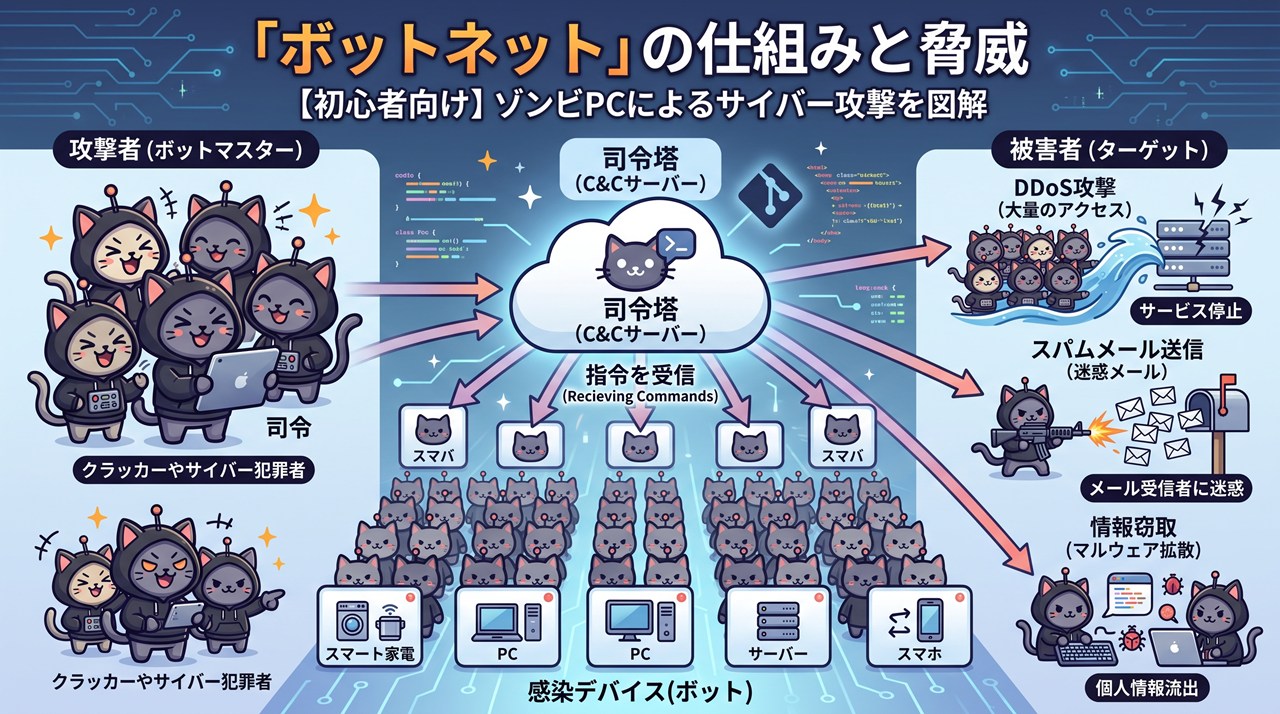
※画像をクリックすると拡大表示します。
ボットネットの作られ方
攻撃者は、感染メールや、ソフトウェアの脆弱性を突いた攻撃を通じてマルウェアを送り込み、機器を「ボット」として自分の指揮下に置きます。初期設定のパスワードのまま使われがちなIoT機器は、特に狙われやすい存在として知られています。
C&Cサーバーとは
ボットネットには、多数のボットへ一斉に指令を送る司令塔の役割を果たす「C&C(Command and Control)サーバー」が存在します。攻撃者はこのC&Cサーバーを通じて、いつ、どの標的に、どのような攻撃を行うかをボットたちへ一斉に指示します。
ボットネットで行われる悪用
| 用途 | 内容 |
|---|---|
| DDoS攻撃 | 多数のボットから標的へ一斉に通信を送りつける |
| 迷惑メールの送信 | 大量の迷惑メールやフィッシングメールを送りつける |
| 暗号資産のマイニング | 感染機器の処理能力を無断で利用して採掘を行う |
感染に気づきにくい理由
ボットネットに組み込む際は、機器の持ち主に気づかれないよう、目立った異常が起きないように静かに動作するよう作られていることが多くあります。パソコンの動作が多少重くなる程度の変化しか現れず、感染に長期間気づかないケースも少なくありません。
有名なボットネットの例
過去には、防犯カメラやルーターといったIoT機器を中心に感染を広げた「Mirai(ミライ)」というボットネットが、大規模なDDoS攻撃を引き起こしたことで広く知られるようになりました。IoT機器の普及とともに、こうした脅威も拡大しています。
ボットネットの摘発・停止
各国の捜査機関やセキュリティ企業は、連携してC&Cサーバーを特定し、機能を停止させる「テイクダウン」と呼ばれる取り組みを行うことがあります。司令塔を止めることで、ボットネット全体の活動を抑え込むことを目指します。
感染を防ぐための対策
ボットネットへの組み込みを防ぐには、機器の初期パスワードを変更すること、ソフトウェアやファームウェアを常に最新の状態に保つことが基本になります。不審なメールの添付ファイルやリンクを不用意に開かないことも、感染を防ぐうえで欠かせません。
まとめ
ボットネットは、身近な機器が知らないうちに加害者側の道具にされてしまう、静かで見えにくい脅威です。自分の機器が悪用の踏み台にならないよう、日頃からの備えが大切になります。
コメント