NAP(ネットワークアクセス保護/Network Access Protection)とは、社内ネットワークに接続しようとする端末があらかじめ決めた「健全性」の条件を満たしているかを検査し、満たさない端末の接続を制限する仕組みのことです。マイクロソフトがWindows Server 2008で導入した機能で、いわゆる検疫ネットワークを実現するものです。
現実世界に例えると、NAPは入館時の健康チェックのようなものです。受付で検査結果を確認し、問題がなければ社内へ、条件を満たさない人はまず別室で手当てを受けてから改めて入る、という流れによく似ています。
NAP図解
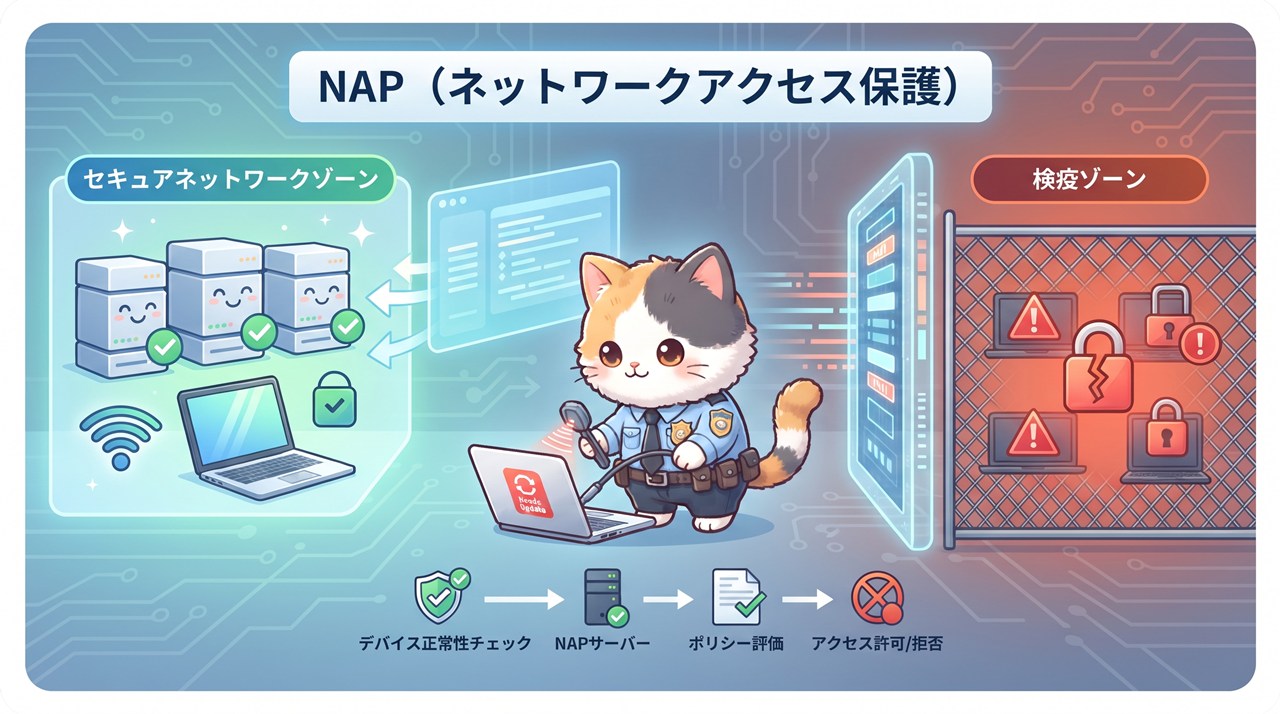
NAPが必要とされた背景
ウイルス対策ソフトの定義ファイルが古いままの端末や、修正プログラムを適用していない端末が社内ネットワークにつながると、そこを起点に感染が広がるおそれがあります。持ち込みパソコンやリモート接続が増えるにつれ、「つながる端末そのものが安全かどうか」を接続の時点で確かめる必要性が高まりました。
健全性の検査項目
| 検査項目 | 確認される内容 |
|---|---|
| ファイアウォール | 有効になっているか |
| ウイルス対策ソフト | 導入されており、定義ファイルが最新か |
| 更新プログラム | 必要なセキュリティ修正が適用されているか |
| 自動更新の設定 | 更新が自動で行われる設定になっているか |
NAPの動作の流れ
- 健全性の申告
接続しようとする端末が、自身の状態をまとめた情報をサーバーへ提出します。 - ポリシーとの照合
サーバー側が、管理者の定めた条件と照らし合わせて判定します。 - 接続範囲の決定
条件を満たせば通常のネットワークへ、満たさなければ制限された範囲へ振り分けられます。 - 修復と再接続
制限された端末は修復用サーバーから更新を受け取り、条件を満たしたうえで改めて接続します。
接続を制限する方式
| 方式 | 制限のかけ方 |
|---|---|
| DHCP | 限定的なIPアドレス情報だけを渡し、通信できる範囲を絞る |
| IPsec | 健全と判定された端末同士でしか通信できないようにする |
| VPN | リモート接続時に、接続先として許可する範囲を制限する |
| 802.1X | 認証スイッチや無線アクセスポイントの単位で、接続先のVLANを切り替える |
検疫ネットワークとの関係
条件を満たさない端末が振り分けられる制限区域は、検疫ネットワーク(隔離ネットワーク)と呼ばれます。この区域からは修復用サーバーなど限られた相手にしか通信できないため、問題のある端末が社内の他の資産へ影響を及ぼすのを防げます。
現在の位置づけ
NAPはWindows Server 2012 R2で非推奨となり、Windows Server 2016以降では提供されていません。現在は、接続のたびに端末や利用者の状態を検証するゼロトラストの考え方に基づく仕組みや、資産管理ソフト・MDMによる健全性チェックが同じ役割を担っています。考え方そのものは、今のネットワーク運用にも引き継がれています。
あわせて知っておきたい用語
- Windows Server:
マイクロソフトのサーバー向けOSで、NAPはこの機能として提供されていました。 - Active Directory:
利用者や端末の情報を一元管理するマイクロソフトの仕組みです。 - DHCP:
端末へIPアドレスなどの設定情報を自動的に割り当てる仕組みです。 - VLAN:
1台のスイッチ上で、ネットワークを論理的に分割する技術です。 - VPN:
暗号化した仮想的な専用線で、外部から社内へ安全に接続する仕組みです。
コメント