

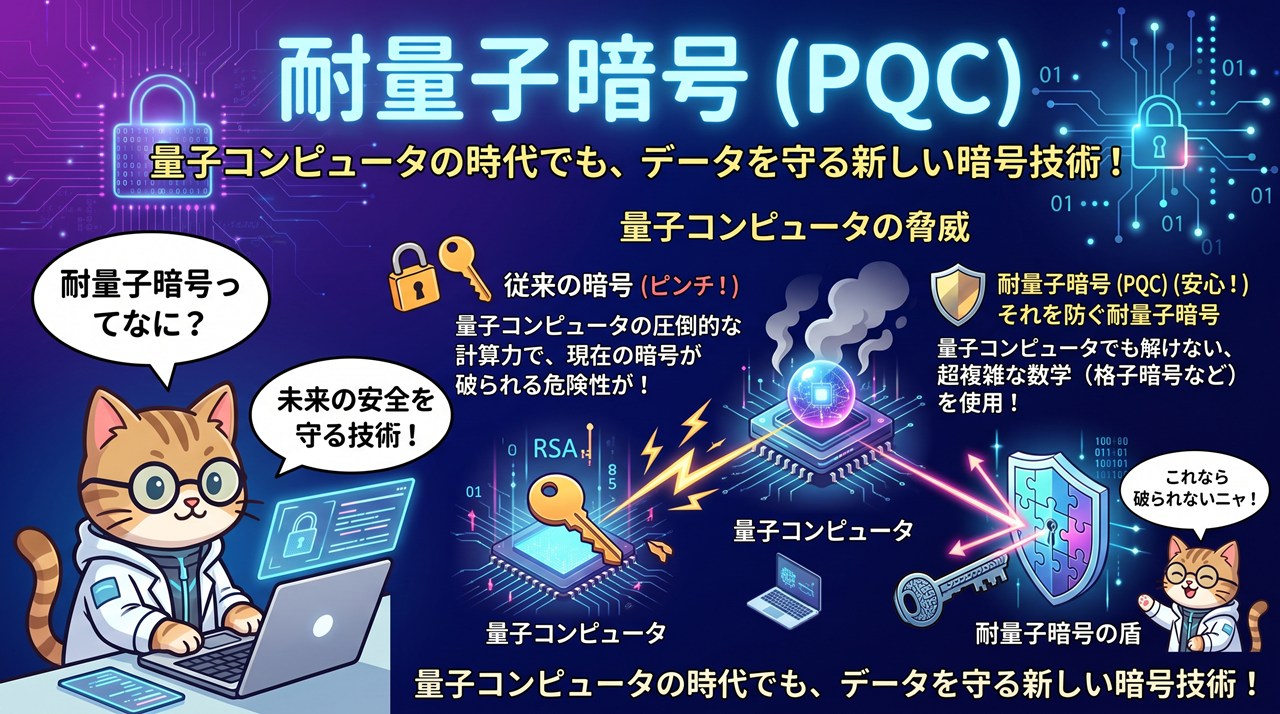
耐量子暗号(Post-Quantum Cryptography)とは、将来の高性能な量子コンピューターを使っても解読されにくいように設計された、新しい暗号の方式のことです。「ポスト量子暗号」や、英語の頭文字をとって「PQC」とも呼ばれ、今の暗号を置き換える次の標準として、世界中で導入が進められています。
現実世界に例えると、耐量子暗号はどんな鍵でも開けられる道具が発明されると分かった時点で、その道具では歯が立たない、まったく別の仕組みの錠前に付け替えておくことのようなものです。道具が完成してから慌てるのではなく、先に備えておきます。
耐量子暗号 図解
※画像をクリックすると拡大表示します。
なぜ新しい暗号が必要なのか
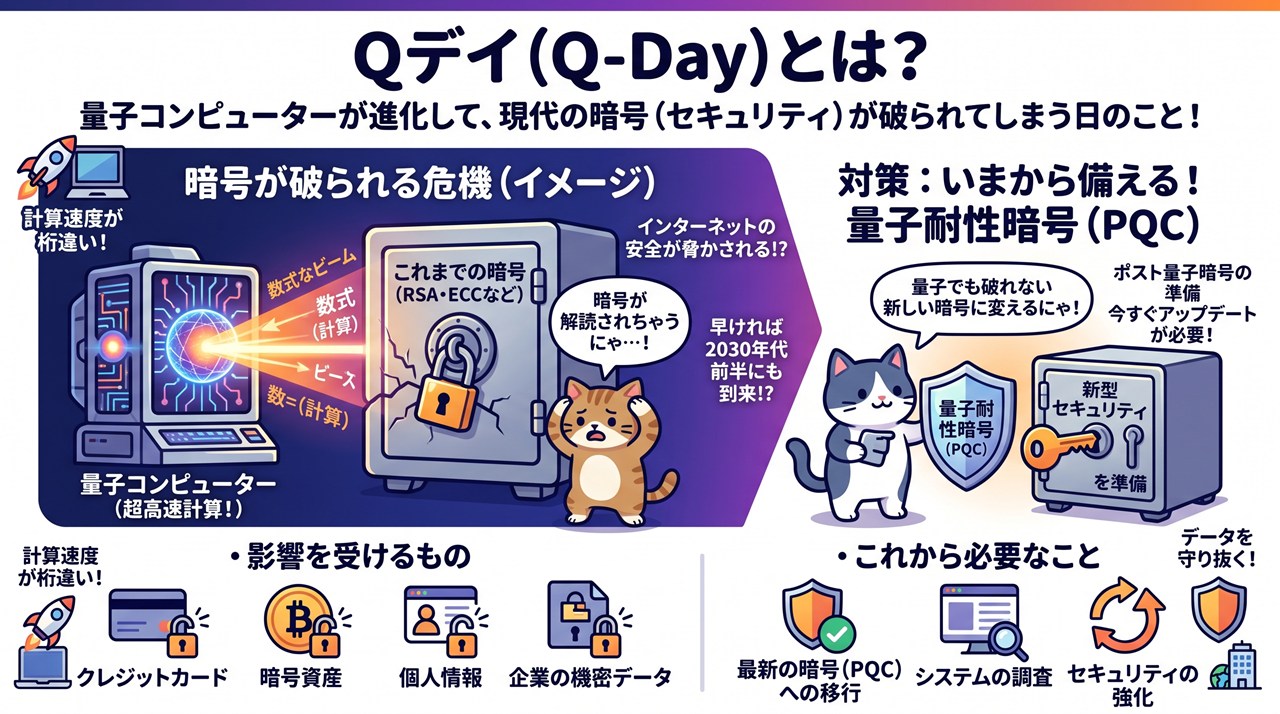
出発点の話です。現在のインターネットで広く使われているRSA暗号や楕円曲線暗号は、量子コンピューターが得意とする種類の計算によって、短い時間で破られてしまうことが理論的に分かっています。そこで、量子コンピューターでも解きにくい、別の数学の問題を土台にした暗号が考え出されました。
共通鍵暗号への影響は小さい
すべての暗号が危ないわけではありません。AESのような共通鍵暗号は、量子コンピューターでも解読にかかる手間が半分ほどの桁に縮まる程度とされ、鍵を長くすれば安全を保てると考えられています。大きな見直しが必要なのは、鍵の受け渡しや電子署名に使われる公開鍵暗号のほうです。
今のコンピューターで動く
大事な特徴です。耐量子暗号は、量子コンピューターを使う技術ではなく、今のパソコンやスマートフォン、サーバーでそのまま計算できる暗号です。特別な装置を必要としないため、ソフトウェアを更新するだけで切り替えられます。光の粒を使って鍵を届ける「量子鍵配送」とは、まったく別の技術です。
安全性の土台になる問題
中身の話です。耐量子暗号は、量子コンピューターでも効率的な解き方が見つかっていない数学の問題を、安全性の根拠にしています。代表的な系統には、次のようなものがあります。
| 系統 | 安全性の根拠 | 代表的な方式 |
|---|---|---|
| 格子暗号 | 規則正しく並んだ点の中から、目標に近い点を探す問題の難しさ | ML-KEM、ML-DSA |
| ハッシュ署名 | ハッシュ関数から元の値を求める難しさ | SLH-DSA |
| 符号ベース暗号 | 誤りを含んだ符号を元に戻す問題の難しさ | HQC |
国際的な標準が決まった
実用化への大きな一歩です。米国の国立標準技術研究所(NIST)は、世界から募った候補を数年かけて評価し、2024年に最初の耐量子暗号の標準を正式に公開しました。鍵を安全に受け渡すためのML-KEMと、電子署名のためのML-DSA、SLH-DSAが選ばれ、各国の製品がこれに沿って対応を進めています。
鍵やデータが大きくなる
導入時の課題です。耐量子暗号は、今の暗号に比べて鍵や署名のデータが大きくなる方式が多く、通信量や保存する容量が増えます。小さな機器や、通信のたびに何度も鍵をやり取りする仕組みでは負担になることがあり、方式の選び方や組み込み方に工夫が求められます。
従来の暗号と組み合わせる
移行の時期の工夫です。新しい方式に万一の弱点が見つかった場合に備えて、従来の暗号と耐量子暗号を同時に使う「ハイブリッド方式」が広く採用されています。どちらか一方が破られても通信の安全が保たれる考え方で、主要なWebブラウザーと一部のWebサイトの間の暗号化通信では、すでに使われ始めています。
切り替えには長い時間がかかる
組織にとっての課題です。暗号は、通信、電子署名、保存データ、機器の内部など、あらゆる場所に組み込まれており、すべてを洗い出して置き換えるには何年もかかります。そのため、今のうちに自社のどこでどの暗号を使っているかを把握し、移行の計画を立てておくことが勧められています。
コメント