
セキュアブート(Secure Boot)とは、パソコンの起動時に読み込まれるプログラムが、正規のものであることを確認し、署名のない不正なプログラムによる起動を防ぐUEFIの機能のことです。OSが立ち上がるよりも前の、最も無防備になりやすい段階を守る仕組みです。
現実世界に例えると、セキュアブートは会場の入り口で招待状を確認する受付係のようなものです。正式な招待状(署名)を持たない人物は、たとえ紛れ込もうとしても会場の中には入れません。
セキュアブート図解
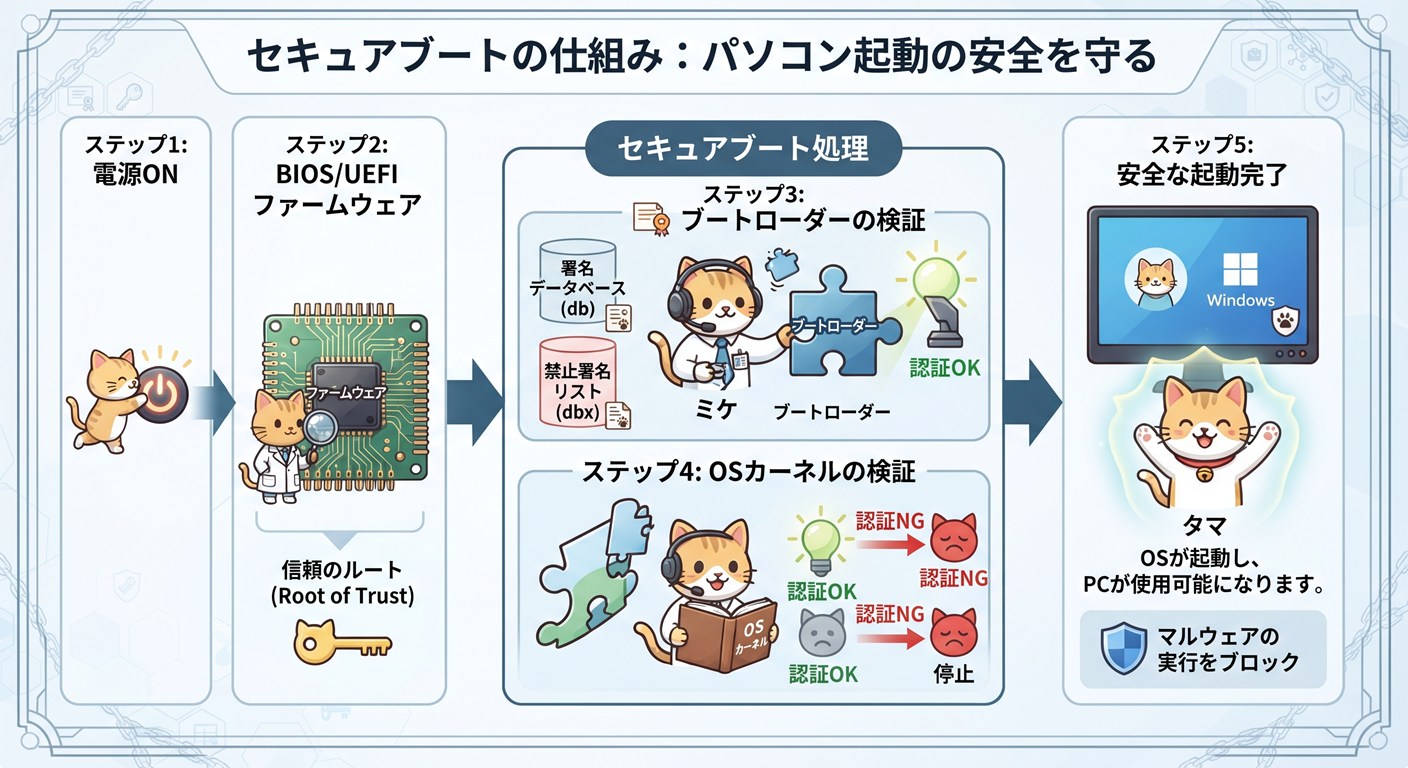
※画像をクリックすると拡大表示します。
セキュアブートの目的
セキュアブートが防ごうとしているのは、OSが起動するより前の段階に潜り込み、セキュリティソフトの監視をすり抜けてしまう「ブートキット」と呼ばれる悪意あるプログラムです。起動プロセスの入り口を固めることで、こうした侵入を未然に防ぎます。
署名を確認する仕組み
| 鍵の種類 | 役割 |
|---|---|
| PK(プラットフォーム鍵) | もっとも根本となる、最上位の鍵 |
| KEK(鍵交換鍵) | 署名データベースを更新するための鍵 |
| DB/DBX | 許可する署名と、拒否する署名の一覧 |
起動時には、これらの鍵を使って、読み込もうとしているプログラムの署名が信頼できるものかどうかを順番に検証します。少しでも不審な点があれば、起動そのものが止められます。
Windows 11との関係
Windows 11では、セキュアブートに対応していることがインストールの必須条件のひとつとして設定されています。古いパソコンでWindows 11が使えない理由の1つに、この機能への非対応が挙げられることがあります。
Linuxとのすれ違い
セキュアブートは特定のOSに限定されたものではありませんが、署名されていないブートローダーを使う一部のLinuxディストリビューションでは、そのままでは起動できないことがあります。多くの場合、Microsoftが署名した「シム」と呼ばれる橋渡し役のプログラムを経由することで解決されています。
設定画面での有効・無効
セキュアブートは、パソコン起動直後に特定のキーを押して開くUEFIの設定画面から、有効・無効を切り替えることができます。特殊な用途で無効化が必要になる場合もありますが、無効にすると保護が働かなくなる点には注意が必要です。
対応していない機器での注意点
古いパソコンの中には、そもそもセキュアブートに対応していない機種も存在します。その場合は最新のOSの動作要件を満たせないことがあるため、買い替えや利用継続の判断材料として、対応状況を事前に確認しておくことが大切です。
TPMとの役割の違い
似た文脈でよく登場する「TPM」は、暗号鍵を安全に保管する専用のチップであり、起動時のプログラムを検証するセキュアブートとは役割が異なります。Windows 11では、この両方を組み合わせることで、より強固な保護を実現しています。
まとめ
セキュアブートは、パソコンが目覚める瞬間を狙う脅威から、起動プロセスそのものを守るための仕組みです。普段意識することはほとんどありませんが、現代のパソコンのセキュリティを支える基礎の一部となっています。
コメント